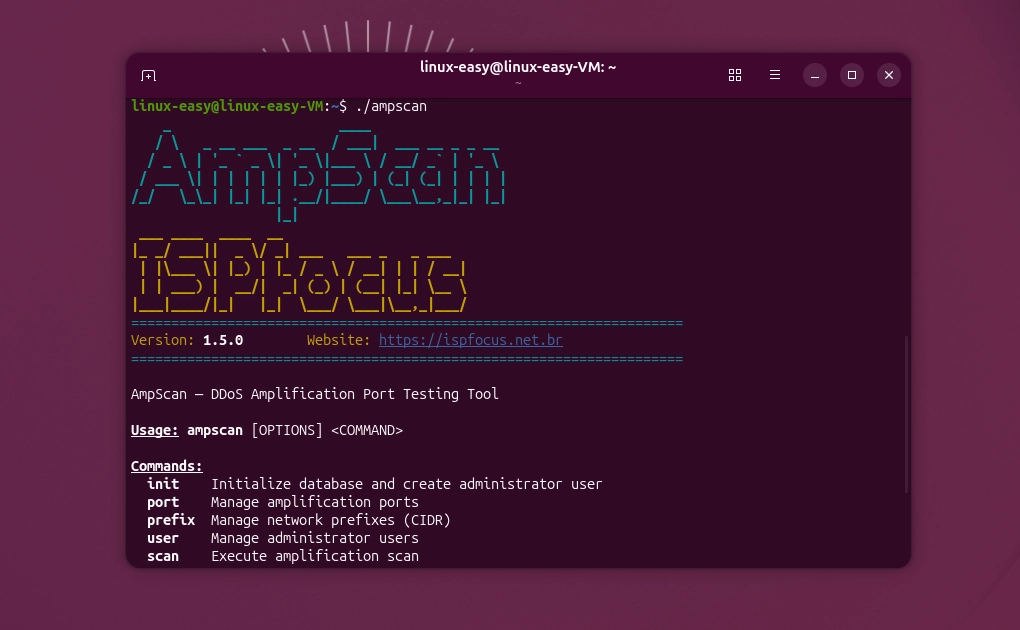
AmpScan è uno strumento a riga di comando open source sviluppato in Rust, progettato per analizzare le reti e individuare porte aperte o configurate in modo non sicuro che potrebbero essere sfruttate negli attacchi DDoS di tipo amplification.
Il progetto si rivolge principalmente ad amministratori di sistema, professionisti della sicurezza informatica e responsabili delle infrastrutture di rete che desiderano verificare la configurazione dei propri dispositivi e individuare servizi potenzialmente pericolosi.
Gli attacchi DDoS amplification sfruttano alcuni protocolli di rete che possono generare risposte molto più grandi delle richieste ricevute. Attraverso indirizzi IP sorgente falsificati, un aggressore può sfruttare server esposti per amplificare il traffico diretto verso una vittima. Tra i servizi frequentemente associati a questo genere di attacchi troviamo DNS, NTP, SNMP, Memcached, SSDP e CLDAP.
AmpScan permette di verificare la presenza di queste configurazioni attraverso scansioni IPv4 e IPv6, offrendo un sistema centralizzato per registrare le reti autorizzate, gestire le porte da controllare e consultare i risultati delle verifiche.
Un elemento particolarmente interessante riguarda la sicurezza dei dati conservati localmente. Il database SQLite utilizzato dall’applicazione è completamente cifrato attraverso SQLCipher con algoritmo AES-256. In questo modo vengono protette le informazioni relative alle reti configurate, alle credenziali amministrative e ai risultati delle scansioni.
Scansioni parallele, database cifrato e interfaccia TUI
AmpScan mette a disposizione diverse funzionalità per organizzare le verifiche di sicurezza. Prima di iniziare è necessario configurare alcune variabili d’ambiente che permettono all’applicazione di accedere correttamente al database.
La variabile obbligatoria è AMPSCAN_DB_KEY, utilizzata come chiave per cifrare e decifrare il database. Il progetto consiglia una password sufficientemente lunga, preferibilmente superiore a 32 caratteri.
Sono disponibili anche altre variabili facoltative:
AMPSCAN_DB_PATH: permette di specificare il percorso personalizzato del database.AMPSCAN_USER: definisce il nome dell’amministratore.AMPSCAN_PASS: consente di impostare la password amministrativa per evitare richieste interattive, risultando utile anche nelle scansioni automatizzate.
La configurazione iniziale viene effettuata attraverso il comando ampscan init, che crea la struttura del database cifrato, registra le 23 porte predefinite e permette di configurare l’utente amministratore.
Successivamente è possibile registrare i prefissi di rete autorizzati utilizzando il formato CIDR. Ad esempio, per aggiungere una rete locale si può utilizzare:
ampscan prefix add --prefix "192.168.1.0/24" --description "Rete aziendale"Il comando permette di associare una descrizione alla rete, facilitando la gestione di infrastrutture composte da più subnet.
Per consultare le porte registrate è disponibile ampscan port list, mentre il sistema di scansione supporta l’esecuzione parallela delle verifiche. Gli amministratori possono configurare il numero di richieste simultanee, i timeout e il comportamento dei tentativi UDP.
AmpScan include inoltre una Terminal User Interface sviluppata utilizzando Ratatui e Crossterm. Questa interfaccia permette di controllare le attività direttamente dal terminale, con indicatori di avanzamento in tempo reale, filtri sui risultati e controlli tramite tastiera.
La TUI è organizzata in diverse schermate accessibili attraverso il tasto Tab. Tra le funzionalità disponibili troviamo la visualizzazione dei risultati, l’elenco delle reti CIDR registrate, la scansione di singoli indirizzi IP o intere subnet, il database delle porte e il pannello delle impostazioni.
Per avviare l’interfaccia è necessario specificare esplicitamente il percorso del database:
ampscan tui --db-path /opt/ampscan/ampscan.db -c 512 -t 2Il parametro --db-path è indispensabile affinché l’applicazione possa caricare le reti e le porte configurate.
Gestione delle porte, report PDF e utilizzo su Linux
Una delle caratteristiche centrali di AmpScan riguarda la gestione delle firme associate ai protocolli potenzialmente vulnerabili agli attacchi di amplificazione.
Il database integrato comprende oltre venti tipologie di porte e relativi metodi di verifica. Per ciascuna voce è possibile consultare informazioni come il protocollo utilizzato, il metodo di probe e il fattore di amplificazione associato.
Il programma offre due modalità principali di esecuzione. La prima è la scansione batch, che recupera dal database i prefissi di rete e le porte contrassegnate come attive, eseguendo le verifiche in parallelo sugli indirizzi appartenenti alle reti autorizzate.
La seconda modalità permette di specificare manualmente un prefisso CIDR attraverso il parametro --prefix, evitando di utilizzare quelli registrati nel database. In questo caso viene saltata la generazione del report PDF.
Tra i parametri disponibili per la scansione troviamo:
--concurrency: definisce il numero di probe simultanei, con valore predefinito di 256.--timeout: imposta il tempo massimo di attesa delle risposte, normalmente tre secondi.--output: permette di specificare il nome del report PDF.--prefix: consente di indicare manualmente la rete da verificare.--pdf: abilita la generazione automatica del rapporto.
Il pannello delle impostazioni della TUI permette inoltre di modificare la concorrenza fino a 10.000 operazioni, il timeout fino a 60 secondi e il numero di tentativi UDP fino a dieci.
I risultati vengono organizzati per distinguere le condizioni rilevate, comprese le porte vulnerabili e quelle aperte ma protette. Questa distinzione aiuta gli amministratori a individuare i servizi che richiedono interventi di configurazione e quelli che, pur essendo raggiungibili, non presentano le condizioni di amplificazione ricercate.
Per quanto riguarda l’utilizzo, AmpScan è particolarmente adatto agli ambienti Linux nei quali gli amministratori preferiscono strumenti CLI facilmente integrabili negli script e nelle procedure di manutenzione. La disponibilità delle credenziali attraverso variabili d’ambiente permette anche di pianificare controlli periodici tramite strumenti come cron.
È importante utilizzare AmpScan esclusivamente su reti e sistemi propri oppure per i quali si dispone di un’autorizzazione esplicita. Le scansioni devono essere configurate con parametri adeguati per evitare traffico eccessivo e possibili interruzioni dei servizi.
Grazie alla combinazione di Rust, SQLite cifrato, scansioni IPv4 e IPv6, interfaccia TUI e generazione di report PDF, AmpScan rappresenta uno strumento interessante per chi desidera verificare la propria infrastruttura di rete e individuare configurazioni che potrebbero favorire attacchi DDoS amplification.
Abbiamo testato AmpScan su Ubuntu 26.04 LTS.