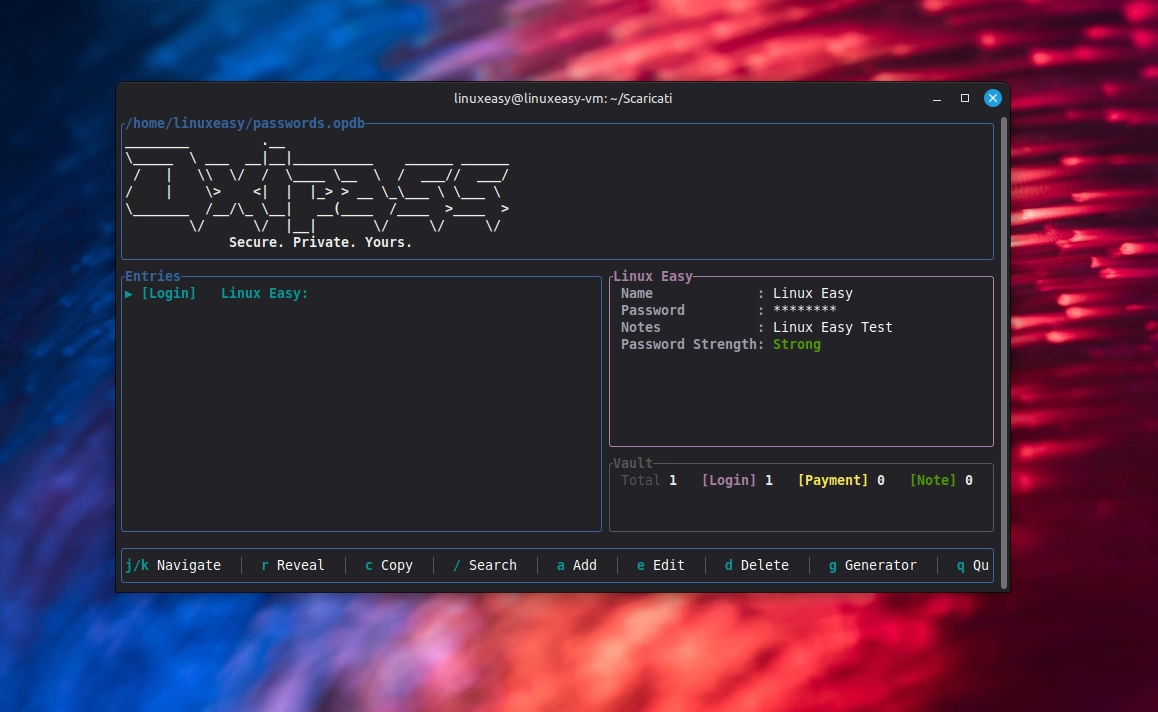
Chi utilizza Linux da terminale e preferisce mantenere i propri dati localmente può trovare in OxiPass TUI un’alternativa interessante ai tradizionali password manager con interfaccia grafica o servizi cloud. Il progetto è scritto in Rust e propone un’interfaccia testuale ispirata a KeePassXC, con l’obiettivo di concentrare gestione delle credenziali, sicurezza e strumenti per l’autenticazione direttamente nel terminale.
Il principio alla base di OxiPass TUI è particolarmente semplice: tutti i dati vengono conservati all’interno di un singolo file locale cifrato. Non è necessario utilizzare un servizio cloud, una connessione di rete, il portachiavi del sistema o demoni dedicati alla gestione della clipboard.
Il vault utilizza AES-256-GCM per la cifratura e Argon2 per la derivazione della chiave dalla password principale. Prima della cifratura, i dati vengono anche compressi tramite deflate. Il risultato è un database locale con estensione .opdb, che può essere conservato e gestito direttamente dall’utente.
OxiPass TUI permette di creare tre categorie di elementi: login, pagamenti e note. Per ogni voce è possibile conservare informazioni differenti e utilizzare anche note multilinea. La ricerca è effettuata in tempo reale attraverso i campi delle varie voci, rendendo più semplice individuare rapidamente una credenziale all’interno del vault.
L’interfaccia include inoltre un pannello di anteprima nel quale è possibile visualizzare le informazioni della voce selezionata e attivare o disattivare la visualizzazione dei dati sensibili.
TOTP, keyfile e generatore di password direttamente dalla TUI
Una delle caratteristiche più interessanti di OxiPass TUI è il supporto integrato per TOTP. Un account di tipo Login può essere associato a un URI otpauth:// oppure direttamente a un segreto Base32. Il programma genera quindi il codice temporaneo a sei cifre e visualizza anche il conto alla rovescia prima della sua scadenza.
Il sistema utilizza il campo otp per conservare queste informazioni, seguendo lo stesso approccio adottato da KeePassXC. Questo permette di mantenere i dati TOTP anche durante le operazioni di importazione ed esportazione compatibili.
Un’altra funzione dedicata alla protezione del vault è il supporto ai keyfile. Oltre alla password principale, l’utente può generare un file .opkey da utilizzare come secondo fattore. In questo scenario il database non può essere aperto senza disporre sia della password sia del relativo file.
Il progetto include anche un generatore di password configurabile. È possibile scegliere la lunghezza e i gruppi di caratteri utilizzati, mentre l’interfaccia mostra una stima dell’entropia e una valutazione della robustezza attraverso zxcvbn. Le informazioni sulla sicurezza della password sono disponibili sia durante la generazione sia nel pannello di anteprima.
La gestione della copia dei dati è stata progettata pensando ai sistemi Linux e ai terminali moderni. OxiPass TUI utilizza OSC 52, una sequenza di escape del terminale che permette di trasferire il contenuto nella clipboard senza dipendere dalle librerie X11 o Wayland e senza richiedere specifici demoni di sistema.
La funzione Copy Picker consente inoltre di premere c e scegliere esattamente quale campo copiare, invece di limitare l’operazione alla sola password principale. È quindi possibile copiare rapidamente username, password, codici TOTP o altri dati disponibili nella voce.
L’utilizzo rimane essenziale e adatto a chi lavora abitualmente dalla shell. Per creare un nuovo vault è sufficiente eseguire oxipass-tui new indicando il percorso desiderato, mentre oxipass-tui open permette di aprire un database esistente. La creazione di un secondo fattore basato su file può essere effettuata con il comando keygen.
Il progetto dispone inoltre di un pacchetto binario pubblicato su AUR, rendendo OxiPass TUI particolarmente interessante per gli utenti Arch Linux che desiderano aggiungere al proprio ambiente un password manager completamente orientato al terminale. La licenza MIT completa un progetto che punta a lasciare all’utente il controllo diretto del proprio archivio di credenziali, senza servizi esterni necessari al suo funzionamento. Abbiamo testato OxiPass TUI su Linux Mint.