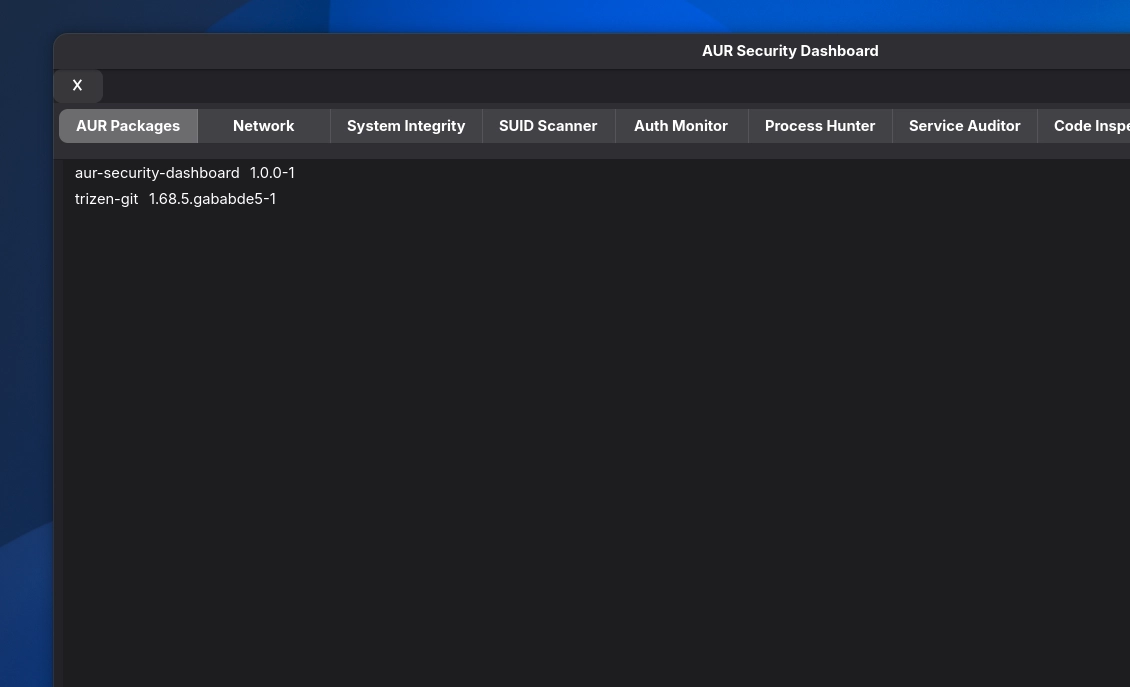
Arch Security Dashboard è uno strumento di sicurezza progettato specificamente per Arch Linux, con l’obiettivo di offrire una visione centralizzata dello stato del sistema. A differenza dei tradizionali script che eseguono controlli e restituiscono soltanto risultati testuali nel terminale, il progetto utilizza un’interfaccia grafica GTK4 interattiva pensata per attività di monitoraggio, auditing e analisi forense.
Il programma raccoglie diversi controlli all’interno di un’unica dashboard e permette di esaminare aspetti differenti della sicurezza del sistema operativo. L’approccio è particolarmente orientato agli utenti che vogliono individuare anomalie, verificare l’integrità dei file, controllare i servizi attivi e analizzare i pacchetti provenienti dall’Arch User Repository.
Una delle aree sulle quali il progetto pone maggiore attenzione è proprio l’AUR. I pacchetti disponibili attraverso questo canale possono essere costruiti localmente e richiedono quindi una certa attenzione prima dell’installazione. Arch Security Dashboard include strumenti specifici per individuare potenziali rischi nei pacchetti e negli script PKGBUILD.
Il progetto è pensato esclusivamente per Arch Linux e non è destinato alle distribuzioni derivate. Richiede Python 3.10 o superiore, GTK4 con python-gobject e alcune delle normali utility disponibili su Arch, tra cui pacman, systemctl, ss e journalctl.
Nove aree per controllare il sistema
La dashboard è organizzata in nove sezioni dedicate ad altrettanti aspetti della sicurezza. Il modulo AUR Packages analizza i pacchetti AUR alla ricerca di versioni obsolete, dipendenze orfane e possibili rischi di typosquatting, cioè nomi costruiti per assomigliare a quelli di pacchetti legittimi.
Network Connections offre invece una panoramica delle connessioni di rete attive, delle porte in ascolto e delle connessioni in uscita che possono meritare ulteriori verifiche.
Il modulo System Integrity effettua verifiche crittografiche sui binari del sistema confrontandoli con le informazioni presenti nel database ufficiale dei pacchetti Arch. L’obiettivo è individuare eventuali modifiche o manomissioni dei file installati.
Con SUID/SGID Scanner vengono analizzati i file che possiedono particolari privilegi di esecuzione. La ricerca può aiutare a individuare configurazioni inattese o possibili vettori utilizzabili per ottenere privilegi superiori.
Auth Monitor utilizza i log disponibili attraverso journalctl per cercare indicatori come tentativi di accesso non validi, possibili attacchi brute-force e comportamenti anomali associati a sudo.
Processi, servizi e analisi dei PKGBUILD
Il Process Hunter si concentra sui processi attualmente in esecuzione. Particolare attenzione viene riservata ai programmi avviati da directory scrivibili come /tmp e /dev/shm, oltre ai processi che possono tentare di imitare servizi o componenti legittimi del sistema.
Il Service Auditor esamina invece le unità systemd, verificando servizi in errore, configurazioni dei privilegi e possibili meccanismi di persistenza che richiedono un’analisi più approfondita.
Una delle funzioni più interessanti per gli utenti AUR è Code Inspector. Questo modulo effettua un’analisi statica degli script PKGBUILD, cercando comandi sospetti, payload offuscati e comportamenti che potrebbero indicare un tentativo di compromettere la catena di fornitura del software.
Infine, Hardening Posture controlla alcuni parametri di sicurezza del kernel mentre il sistema è in funzione. Tra gli elementi considerati figurano MAC, KASLR, il controllo dell’accesso a ptrace e il comportamento del BPF JIT.
Il progetto include inoltre un Incident Response Manual all’interno della directory docs/. La documentazione è pensata per accompagnare l’utente nelle attività successive all’individuazione di un’anomalia, indicando come analizzare il problema, preservare le evidenze e procedere con la mitigazione.
Arch Security Dashboard non si limita quindi a fornire una semplice lista di controlli: riunisce monitoraggio del sistema, analisi dei pacchetti AUR, verifica dell’integrità, auditing di systemd, controllo dei processi e valutazione dei parametri di hardening in un’unica applicazione grafica. Per chi utilizza Arch Linux come sistema principale e vuole avere una visione più strutturata della propria sicurezza, rappresenta uno strumento interessante da affiancare alle normali procedure di amministrazione e verifica. Arch Security Dashboard è disponibile per Arch Linux e derivate attraverso AUR o compilando il software da codice sorgente. Abbiamo testato il SIEM locale open source su Arch Linux con ambiente desktop GNOME.